> For the complete documentation index, see [llms.txt](https://doc.dastra.eu/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://doc.dastra.eu/de/features/cookies/integration/blocking.md).
# Cookie-Blockierung
Dieser Leitfaden erklärt, wie Sie Cookies wirksam blockieren.
Um Cookies wirksam zu blockieren, gibt es mehrere Methoden: das Löschen von Cookies, das Blockieren eines Snippets, eigenes JavaScript oder Google Tag Manager.
## Cookies löschen
Diese Methode ist am schnellsten einzurichten, aber auch am wenigsten zuverlässig. Wenn Sie im Abschnitt **Dienstleistungen** des Banners bei jedem Dienst die Namen der zugehörigen Cookies eintragen (Tab **Verbundene Cookies** des Dienstes), löscht das SDK diese Cookies automatisch, sobald für den Dienst eine Ablehnung erfasst wird.
Die mit einem Dienst verbundenen Cookies
Diese Methode funktioniert in manchen Fällen, kann aber die Zuverlässigkeit von Drittanbieter-Tools beeinträchtigen, insbesondere von Web-Analyse-Tools. Verwenden Sie sie zusätzlich zu einer der folgenden Methoden.
## Ein Code-Snippet in der Seite blockieren
Mit dieser Methode deaktivieren Sie ein Tracking-Code-Snippet vollständig.
Ersetzen Sie im HTML-Code Ihrer Seite das folgende Snippet:
```html
```
durch:
```html
```
Ersetzen Sie `{your-service-slug}` durch die Kennung des Dienstes. Sie finden sie im Feld **Name der Variablen (wichtig für die Einbindung der Einwilligung)** des Dienstformulars:
Die Kennung des Dienstes
Hat der Besucher den Dienst akzeptiert, wird der Inhalt des Skripts automatisch ausgeführt.
Um ein externes Skript zu laden, fügen Sie das Attribut `src` hinzu: Der Browser lädt es erst nach der Einwilligung herunter.
```html
```
{% hint style="info" %}
Diese Methode hat Nebenwirkungen: Die Syntaxhervorhebung der meisten Code-Editoren erkennt den Typ `dastra/script` nicht. Das Skript wird nie ausgeführt, wenn das Dastra-Banner nicht geladen werden kann.
{% endhint %}
### Die von der Anwendung erzeugten Snippets verwenden
Für jeden Dienst erzeugt der Abschnitt **Integration der Einwilligung** des Banners fertig kopierbare Snippets und eine Checkliste. Es stehen drei Tabs zur Verfügung: **Html integration** (das Snippet oben), **Custom javascript** (die unten beschriebene Blockierung in reinem JavaScript) und **Google tag manager** (die Ereignisse, die Sie in Google Tag Manager verbinden).
## Blockierung in reinem JavaScript
In JavaScript können Sie auf die Ereignisse hören, die auf `window` ausgelöst werden, um die Einwilligung zu erfassen und je nachdem, ob Cookies akzeptiert oder abgelehnt werden, ein bestimmtes Verhalten umzusetzen. Diese Methode bietet Ihnen mehr Flexibilität:
```html
```
## Google Tag Manager
Siehe die folgende Seite:
{% content-ref url="/pages/mrmWU7Xb45xC6x5K2m4J" %}
[Google Tag Manager](https://doc.dastra.eu/de/features/cookies/integration/blocking/google-tag-manager.md)
{% endcontent-ref %}
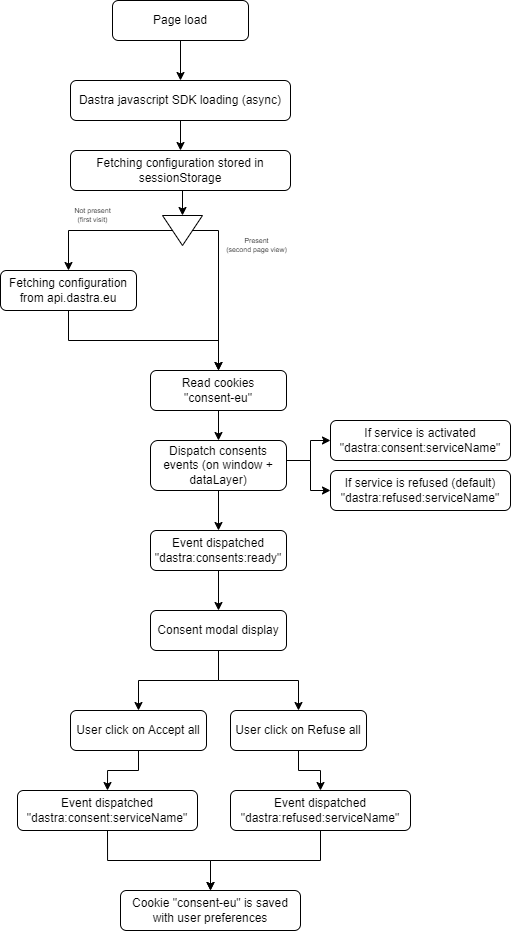
## Erinnerung an den Lebenszyklus der Einwilligung
Lebenszyklus der Einwilligung
## JavaScript-Ereignisse
Das Banner löst mehrere Ereignisse auf dem Element `window` der Seite aus. Die Einwilligungsereignisse werden bei jedem Laden der Seite ausgelöst, wenn das Banner die bereits gespeicherten Entscheidungen anwendet, und anschließend bei jedem Speichern einer Entscheidung.
| Ereignisname | Hinweise |
| ------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| `dastra:consent:` | Wird ausgelöst, wenn der Dienst akzeptiert wird, durch den Besucher oder standardmäßig (unbedingt notwendige Dienste sind nicht betroffen). Ist der Dienst auf „standardmäßig akzeptiert“ eingestellt, wird das Ereignis ab dem ersten Laden der Seite ausgelöst. |
| `dastra:refused:` | Wird ausgelöst, wenn der Dienst nicht akzeptiert wird: standardmäßig, wenn keine Einwilligung erteilt wurde, oder nach einer ausdrücklichen Ablehnung. |
| `dastra:consents:ready` | Wird ausgelöst, wenn die gespeicherte Einwilligung (standardmäßig das Cookie `consent-eu`) gelesen und die ersten Ereignisse ausgelöst wurden. |
| `dastra:consents:updated` | Wird bei jedem Laden der Seite und bei jedem Speichern von Entscheidungen ausgelöst (akzeptiert, abgelehnt oder angepasst). Das Ereignisdetail enthält die Liste der Einwilligungen. |
| `dastra:consents:any_refused` | Wird ausgelöst, wenn mindestens eine gespeicherte Einwilligung eine Ablehnung ist, bei jedem Laden der Seite und bei jedem Speichern von Entscheidungen. |
| `dastra:consents:all_accepted` | Wird ausgelöst, wenn keine gespeicherte Einwilligung eine Ablehnung ist, bei jedem Laden der Seite und bei jedem Speichern von Entscheidungen. |
| `dastra:consents:closed` | Wird ausgelöst, wenn der Besucher das Banner mit dem Schließen-Kreuz schließt. |
| `dastra:gpc:applied` | Wird ausgelöst, wenn das Banner nicht notwendige Cookies automatisch ablehnt, weil ein Signal Global Privacy Control oder Do Not Track vorliegt. Siehe [US-Compliance](https://doc.dastra.eu/de/features/cookies/banner/us-privacy.md). |
{% hint style="info" %}
Da die Ereignisse `dastra:consent:*` und `dastra:consents:*` auch beim Laden der Seite ausgelöst werden, registrieren Sie Ihre Listener für das erneute Laden innerhalb von `dastra:consents:ready`. Siehe [Google Tag Manager](https://doc.dastra.eu/de/features/cookies/integration/blocking/google-tag-manager.md).
{% endhint %}
Um auf jede Aktualisierung der Einwilligung zu reagieren, können Sie auch `dastra.addConsentDastraListener(callback)` verwenden: Die Funktion wird bei jedem Ereignis `dastra:consents:updated` aufgerufen.
***
## Häufig gestellte Fragen
**Kann ich ein Skript nach Kategorie statt nach Dienst blockieren? (z. B. `data-consent="analytics"`)**
Nein. Das Attribut `data-consent` erwartet einen **Dienst-Slug**, keinen Kategorie-Slug. Die Schreibweise `